Domain leidenschaftlichkeit.de kaufen?
Wir ziehen mit dem Projekt
leidenschaftlichkeit.de um.
Sind Sie am Kauf der Domain
leidenschaftlichkeit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain leidenschaftlichkeit.de kaufen?
Was sind die wichtigsten Grundsätze bei der Gewährleistung von Neutralität und Unparteilichkeit in Entscheidungsprozessen?
Die wichtigsten Grundsätze sind Objektivität, Fairness und Transparenz. Neutralität bedeutet, keine persönlichen Interessen oder Vorurteile in die Entscheidungsfindung einzubringen. Unparteilichkeit erfordert, dass alle Beteiligten gleich behandelt werden und keine Bevorzugung oder Benachteiligung stattfindet. **
Was sind die wichtigsten Prinzipien zur Gewährleistung von Neutralität und Unparteilichkeit in politischen Entscheidungsprozessen?
Die wichtigsten Prinzipien sind Transparenz, Objektivität und Unabhängigkeit. Transparenz bedeutet, dass Entscheidungsprozesse offen und nachvollziehbar sein sollten. Objektivität erfordert eine rationale und faire Bewertung von Informationen und Interessen. Unabhhängigkeit bedeutet, dass Entscheidungsträger frei von Einflüssen und Interessenkonflikten handeln sollten. **

Ähnliche Suchbegriffe für URl
Top-Angebote
Produkte zum Begriff URl:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die wichtigsten Faktoren, die zur Aufrechterhaltung der Neutralität und Unparteilichkeit in Entscheidungsprozessen beitragen?
Die wichtigsten Faktoren sind objektive Bewertungskriterien, transparente Verfahren und die Vermeidung von Interessenkonflikten. Nur so kann sichergestellt werden, dass Entscheidungen fair und unvoreingenommen getroffen werden. **
-
Was sind die wichtigsten Aspekte, die zur Gewährleistung von Neutralität und Unparteilichkeit in Entscheidungsprozessen beitragen?
Die wichtigsten Aspekte sind die klare Definition von Kriterien und Verfahren, die Vermeidung von Interessenkonflikten und die transparente Kommunikation der Entscheidungsprozesse. Zudem ist eine unabhhängige Überprüfung und Evaluierung der Entscheidungen essentiell für Neutralität und Unparteilichkeit. Eine offene und inklusive Beteiligung aller relevanten Stakeholder fördert zudem die Legitimität und Akzeptanz der getroffenen Entscheidungen. **
-
Was ist Neutralität?
Neutralität bezieht sich auf die Haltung oder Position einer Person, Organisation oder eines Landes, die keine Partei ergreift oder eine voreingenommene Meinung hat. Es bedeutet, objektiv und unvoreingenommen zu sein und keine Vorlieben oder Abneigungen zu zeigen. Neutralität kann in verschiedenen Kontexten angewendet werden, wie zum Beispiel in der Politik, im Journalismus oder in internationalen Konflikten. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **

Wie können Gutachter ihre Unabhängigkeit und Neutralität bei der Erstellung von Gutachten sicherstellen?
Gutachter sollten ihre Interessenkonflikte offenlegen und transparent kommunizieren. Sie sollten unabhängig von den Parteien sein, die das Gutachten in Auftrag geben. Zudem sollten sie sich an ethische Richtlinien und Standards halten. **
Was sind die Vorteile und Herausforderungen bei der Aufrechterhaltung von Neutralität und Unparteilichkeit in politischen Entscheidungsprozessen?
Die Vorteile der Aufrechterhaltung von Neutralität und Unparteilichkeit in politischen Entscheidungsprozessen sind eine gerechtere und objektivere Bewertung von Informationen, eine höhere Glaubwürdigkeit und Akzeptanz der getroffenen Entscheidungen sowie eine Stärkung des Vertrauens der Öffentlichkeit in die politischen Institutionen. Die Herausforderungen liegen in der Versuchung, persönliche Interessen oder politische Ideologien einzubringen, dem Druck von Interessengruppen standzuhalten und die Balance zwischen Neutralität und dem Verständnis für die Bedürfnisse verschiedener Bevölkerungsgruppen zu finden. Es erfordert ein hohes Maß an Integrität, Transparenz und Unabhäng **
Top-Angebote
Produkte zum Begriff URl:
-
Die Umdeutung der Neutralität, Fachbücher von Peter Lehmann"Die Umdeutung der Neutralität" von Peter Lehmann bietet eine tiefgehende Analyse der schweizerischen Neutralität nach den napoleonischen Kriegen. Der Autor beleuchtet, wie die Eidgenossenschaft in der Nachkriegsordnung der anti-napoleonischen Allianz eine zentrale Rolle einnahm und das Vertrauen in ihre Neutralität sowohl intern als auch extern wiederherstellen musste. Der Band untersucht die institutionellen Verbesserungen, insbesondere im Bereich der Landesverteidigung, und zeigt auf, wie diese Entwicklungen zur Stärkung des nationalen Gefühls in der Schweiz beitrugen. Lehmann argumentiert, dass die Schweiz nach 1815 nicht mit der von 1798 vergleichbar ist, da sie an innerer Stärke gewonnen hat, was für das Verständnis der modernen Neutralität von grosser Bedeutung ist.70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
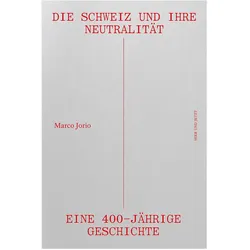
Die Schweiz und ihre Neutralität, Sachbücher von Marco JorioDie Schweiz sucht ihre Rolle in Europa und der Welt nicht erst seit dem Ausbruch des Kriegs in der Ukraine. Mit dem schrittweisen Aufbau der Europäischen Union und dem Ende des Kalten Krieges (1989) hat sich die internationale Lage unseres Landes von Grund auf geändert. Die Schweiz muss sich überlegen, welche Haltung sie als Staat mitten in Europa einnimmt und wie sie sich nach dem Untergang der bipolaren Welt positioniert. In diesen Diskussionen spielt die Neutralität eine zentrale Rolle. Aus der Staatsmaxime ist ein nationales Identitätsmerkmal geworden. Woher kommt diese tiefe Verankerung in der Bevölkerung? Wie konnte die Neutralität die Identität des Landes dermassen prägen? Wie, wann und warum entstand sie? Und können aus der Vergangenheit Perspektiven für die Zukunft aufgezeigt werden? Der Blick auf 400 Jahre Neutralitätsgeschichte gibt Antworten auf diese Fragen. 50 Jahre nach dem monumentalen Werk von Edgar Bonjour (1965–1970) legt der Historiker Marco Jorio eine neue Gesamtdarstellung zum Thema auf der Basis der Forschungen der letzten Jahrzehnte vor.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Grundsätze bei der Gewährleistung von Neutralität und Unparteilichkeit in Entscheidungsprozessen?
Die wichtigsten Grundsätze sind Objektivität, Fairness und Transparenz. Neutralität bedeutet, keine persönlichen Interessen oder Vorurteile in die Entscheidungsfindung einzubringen. Unparteilichkeit erfordert, dass alle Beteiligten gleich behandelt werden und keine Bevorzugung oder Benachteiligung stattfindet. **
-
Was sind die wichtigsten Prinzipien zur Gewährleistung von Neutralität und Unparteilichkeit in politischen Entscheidungsprozessen?
Die wichtigsten Prinzipien sind Transparenz, Objektivität und Unabhängigkeit. Transparenz bedeutet, dass Entscheidungsprozesse offen und nachvollziehbar sein sollten. Objektivität erfordert eine rationale und faire Bewertung von Informationen und Interessen. Unabhhängigkeit bedeutet, dass Entscheidungsträger frei von Einflüssen und Interessenkonflikten handeln sollten. **
-
Was sind die wichtigsten Faktoren, die zur Aufrechterhaltung der Neutralität und Unparteilichkeit in Entscheidungsprozessen beitragen?
Die wichtigsten Faktoren sind objektive Bewertungskriterien, transparente Verfahren und die Vermeidung von Interessenkonflikten. Nur so kann sichergestellt werden, dass Entscheidungen fair und unvoreingenommen getroffen werden. **
-
Was sind die wichtigsten Aspekte, die zur Gewährleistung von Neutralität und Unparteilichkeit in Entscheidungsprozessen beitragen?
Die wichtigsten Aspekte sind die klare Definition von Kriterien und Verfahren, die Vermeidung von Interessenkonflikten und die transparente Kommunikation der Entscheidungsprozesse. Zudem ist eine unabhhängige Überprüfung und Evaluierung der Entscheidungen essentiell für Neutralität und Unparteilichkeit. Eine offene und inklusive Beteiligung aller relevanten Stakeholder fördert zudem die Legitimität und Akzeptanz der getroffenen Entscheidungen. **
Ähnliche Suchbegriffe für URl
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jorio, Marco: Die Schweiz und ihre NeutralitätDie Schweiz und ihre Neutralität , Eine 400-jährige Geschichte , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202304, Produktform: Leinen, Autoren: Jorio, Marco, Seitenzahl/Blattzahl: 520, Abbildungen: 7 sw und farbige Abbildungen, Keyword: 400 Jahre Schweizer Geschichte der Neutralität; Fünfzig Jahre nach Edgar Bonjour: die neue Gesamtschau; Profunde Grundlagen zur aktuellen Neutralitäts-Debatte, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Gesellschaft und Kultur, allgemein, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hier und Jetzt Verlag, Verlag: Hier und Jetzt Verlag, Verlag: Hier und Jetzt, Verlag fr Kultur und Geschichte GmbH, Länge: 246, Breite: 172, Höhe: 36, Gewicht: 1132, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Neue Sachlichkeit / The New ObjectivityDie Neue Sachlichkeit / The New Objectivity , Ein Jahrhundertjubiläum / A Centennial , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 20241216, Redaktion: Holten, Johan~Herold, Inge, Seitenzahl/Blattzahl: 408, Abbildungen: 350 col. illustrations, Themenüberschrift: ART / History / Modern (late 19th Century to 1945), Keyword: "degenerate art"; "entartete Kunst"; 1902er-Jahre; 1920s; 1925; Alexander Kanoldt; Anita Rée; Arno Henschel; Babylon Berlin; Bild der Frau; Carlo Mense; Christian Schad; Collection and exhibition history; Die Neue Sachlichkeit; Edward Hopper; Eugen Knaus; Felix Nussbaum; Fotografie; Franz Lenk; Franz Radziwill; Fritz Burmann; Georg Scholz; Georg Schrimpf; George Grosz; Georgia O'Keeffe; Grafik; Gustav Friedrich Hartlaub; Hans Grundig; Jeanne Mammen; Karl Hubbuch; Karl Völker; Kate Diehn Bitt; Landschaftsdarstellung; Literatur; Lotte Laserstein; Magical Realism; Magischer Realismus; Malerei; Mannheim; Max Beckmann; National Socialism; Nationalsozialismus; Neue Sachlichkeit, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Kunstgeschichte, Fachkategorie: Kunsttheorie~Kunstgeschichte, Warengruppe: HC/Philosophie/20./21. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 275, Breite: 230, Höhe: 39, Gewicht: 2112, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,56,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Neutralität?
Neutralität bezieht sich auf die Haltung oder Position einer Person, Organisation oder eines Landes, die keine Partei ergreift oder eine voreingenommene Meinung hat. Es bedeutet, objektiv und unvoreingenommen zu sein und keine Vorlieben oder Abneigungen zu zeigen. Neutralität kann in verschiedenen Kontexten angewendet werden, wie zum Beispiel in der Politik, im Journalismus oder in internationalen Konflikten. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Wie können Gutachter ihre Unabhängigkeit und Neutralität bei der Erstellung von Gutachten sicherstellen?
Gutachter sollten ihre Interessenkonflikte offenlegen und transparent kommunizieren. Sie sollten unabhängig von den Parteien sein, die das Gutachten in Auftrag geben. Zudem sollten sie sich an ethische Richtlinien und Standards halten. **
-
Was sind die Vorteile und Herausforderungen bei der Aufrechterhaltung von Neutralität und Unparteilichkeit in politischen Entscheidungsprozessen?
Die Vorteile der Aufrechterhaltung von Neutralität und Unparteilichkeit in politischen Entscheidungsprozessen sind eine gerechtere und objektivere Bewertung von Informationen, eine höhere Glaubwürdigkeit und Akzeptanz der getroffenen Entscheidungen sowie eine Stärkung des Vertrauens der Öffentlichkeit in die politischen Institutionen. Die Herausforderungen liegen in der Versuchung, persönliche Interessen oder politische Ideologien einzubringen, dem Druck von Interessengruppen standzuhalten und die Balance zwischen Neutralität und dem Verständnis für die Bedürfnisse verschiedener Bevölkerungsgruppen zu finden. Es erfordert ein hohes Maß an Integrität, Transparenz und Unabhäng **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.